Domain feuerzeuge-online.de kaufen?
Wir ziehen mit dem Projekt
feuerzeuge-online.de um.
Sind Sie am Kauf der Domain
feuerzeuge-online.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain feuerzeuge-online.de kaufen?
Was ist ein Cross-Site-Scripting-Angriff?
Ein Cross-Site-Scripting-Angriff (XSS) ist eine Art von Sicherheitslücke in Webanwendungen, bei der Angreifer schädlichen Code in eine vertrauenswürdige Website einschleusen können. Dies ermöglicht es ihnen, Benutzerdaten zu stehlen, Sitzungen zu übernehmen oder bösartige Aktionen im Namen des Benutzers auszuführen. XSS-Angriffe können durch unsichere Eingabevalidierung oder unzureichende Ausgabeabsicherung verursacht werden. **
Wie kann man SQL-Injektion und Cross-Site-Scripting verhindern?
Um SQL-Injektion zu verhindern, sollten parametrisierte Abfragen oder vorbereitete Anweisungen verwendet werden, anstatt dynamisch erstellte Abfragen. Eingaben sollten validiert und bereinigt werden, um unerwünschte Zeichen zu entfernen. Um Cross-Site-Scripting zu verhindern, sollten Eingaben von Benutzern immer korrekt codiert oder escaped werden, bevor sie in HTML-Seiten angezeigt werden. Es ist auch wichtig, Content Security Policy (CSP) Header zu verwenden, um die Ausführung von unsicherem JavaScript einzuschränken. **

Ähnliche Suchbegriffe für Cross-Site Scripting XSS
Top-Angebote
Produkte zum Begriff Cross-Site Scripting XSS:
-
Kofler, Michael: ScriptingScripting , Das Praxisbuch für Administratoren und DevOps-Teams , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20230705, Produktform: Leinen, Titel der Reihe: Rheinwerk Computing##, Autoren: Kofler, Michael, Seitenzahl/Blattzahl: 492, Themenüberschrift: COMPUTERS / Software Development & Engineering / Tools, Keyword: Tipps Tricks; DevOps-Team; Admin; Entwickler; Python-Skript; Skriptsprache; Scripting programmierung; Interpreter; Befehlliste; Coding; Buch; Wissen; Lernen; Anleitung; Anfänger-Guide; Shell; Visual Studio Code, Fachschema: Internet / Programmierung~Programmiersprachen~EDV / Theorie / Software-Entw. / Software Engineering, Fachkategorie: Programmier- und Skriptsprachen, allgemein~Software Engineering~Computernetzwerke und maschinelle Kommunikation, Sprache: Deutsch, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Webprogrammierung, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Verlag GmbH, Länge: 245, Breite: 175, Höhe: 32, Gewicht: 1040, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0035, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 286155839,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
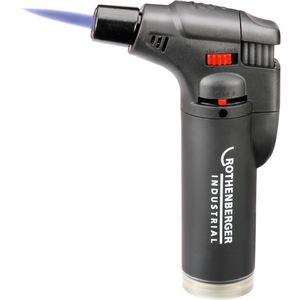
Rothenberger-Industrial Feuerzeug 1500003544, Sturmfeuerzeug, mit Gas, nachfüllbar, schwarzNachfüllbar und mit automatischer Piezozündung Universal Gasbrenner mit regulierbarer Flammeneinstellung und Sicherung Windfeste, regulierbare Jet Flamme, bis zu 1300°C Ideal zum Flambieren aber auch zum Anzünden von Kamin und Grill und als Lötbrenner verwendbar Komfortable und sichere Einhandbedienung Ideal zum Karamellisieren, Gratinieren, Überkrusten und Bräunen Maße (BxH): 7,0 x 11,0 cm Wird in einer von 3 Farben schwarz, kupfer und silber geliefert Gaskartusche nicht im Lieferumfang enthalten Merkmale: Feuerzeugtyp: Gasfeuerzeug, Sturmfeuerzeug Eigenschaften: nachfüllbar Brennstoff: Gas Material: Kunststoff4,30 €*Versand: 4,15 €Sichere Weiterleitung zum Anbieter
-
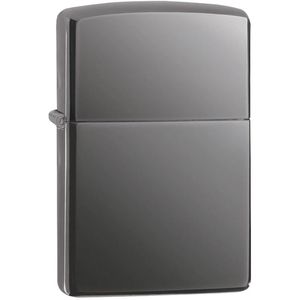
Zippo Feuerzeug Black Ice 150, Sturmfeuerzeug, mit Benzin nachfüllbar, schwarz" Unverfälschte, klare und hochglanzpolierte Oberfläche in schwarz Sturmfeuerzeug mit winddichter Flamme und Reibradzündung Nachfüllbar mit Feuerzeugbenzin (Lieferung erfolgt unbefüllt) Flammengröße kann über Länge des Dochtes eingestellt werden Robustes und widerstandsfähiges Metallgehäuse - Einsatz kann zum auffüllen entnommen werden Traditionelles Design mit unverwechselbarem Zippo ""Klick"" Universell einsetzbar zum Entzünden von Kerzen, Grill, Kamin und Zigaretten in Küche, Haushalt und beim Camping Maße (BxHxT) 3,7 x 8,5 x 1,2 cm Lieferung erfolgt inkl. Zippo-Geschenkbox Merkmale: Feuerzeugtyp: Sturmfeuerzeug Eigenschaften: nachfüllbar Brennstoff: Benzin Material: Metall "38,09 €*Versand: 4,15 €Sichere Weiterleitung zum Anbieter
-
Sweet Protection Winder Helmet Junior heather (HEATR) XSS 835025-HEATR-XSSDer Winder Helmet Junior von Sweet Protection ist der ideale Begleiter für junge Wintersportler, die sowohl auf präparierten Pisten als auch im Backcountry unterwegs sind. Dieser speziell für Kinder entwickelte Helm besticht durch sein leichtgewichtiges Design und seine moderne Optik. Dank der In-Molded Impact-Shields-Technologie werden Aufprallkräfte effektiv verteilt, was für zusätzliche Sicherheit sorgt. Die Goggle-Garage ermöglicht eine nahtlose Integration von Skibrillen, während das feuchtigkeitstransportierende Innenfutter für optimalen Tragekomfort sorgt und zudem einfach herausnehmbar und waschbar ist. Mit dem praktischen Turn-Dial-Verstellsystem lässt sich der Helm mühelos anpassen, um eine perfekte Passform zu gewährleisten. Abnehmbare Ohrenpolster bieten zusätzliche Flexibilität und Komfort. Der Winder Helmet Junior vereint hohe Sicherheitsstandards mit stilvollem Design und ist somit die perfekte Wahl für junge Skifahrer und Snowboarder, die Wert auf Qualität und Komfort legen. Ob beim Freeskiing, Skifahren oder Snowboarden – dieser Helm bietet Schutz und Stil ohne Kompromisse. Produktdetails Gemacht für: Kinder Optimal für: Freeski Skifahren Snowboarden Verstellsystem: Einfache Drehrad-Verstellung Konstruktion: In-Mold-Konstruktion Features: Schnittiger, moderner und leichter Helm speziell für Kinder In-Molded Impact-Shields verteilen die Kräfte bei einem Aufprall von innen auf eine größere Fläche Goggle-Garage für nahtlose Integration und Ventilation Feuchtigkeitstransportierendes, komfortables, einfach herauszunehmendes und waschbares Innenfutter Einfaches Turn-Dial-Verstellsystem Abnehmbare Ohrenpolster Ein eleganter und modern gestalteter Leichtbauhelm, der speziell für Jugendliche entwickelt wurde In die Form integrierte Aufprallschutzschilde, die Stöße von innen in kritischen Bereichen auf eine größere Fläche verteilen Brillenhalterung für spaltfreie Brillenintegration und Belüftung Das feuchtigkeitsableitende Innenfutter ist bequem und lässt sich leicht herausnehmen und waschen Einfache Einstellung per Drehknopf Sicherheit: In-Mold-Aufprallschilde zur Verteilung von Aufprallkräften in wichtigen Zonen Ergonomie: Jugendspezifische Schalenkonstruktion mit höherem Volumen und niedrigerer EPS-Dichte Komfort: Feuchtigkeitsableitendes Fleece-Futter abnehmbar und waschbar Goggle Garage für nahtlose Integration und Belüftung Herausnehmbares Innenfutter Abnehmbare Earpads Normen: CE EN1077 Klasse B / ASTM2040 Pflegehinweise Mit einem feuchten Tuch abwischen96,25 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter


-
Was bedeutet Cross Site Tracking?
Cross Site Tracking bezieht sich auf die Praxis, Informationen über das Online-Verhalten von Benutzern über verschiedene Websites hinweg zu sammeln. Dies geschieht in der Regel mithilfe von Cookies oder anderen Tracking-Technologien, die es Werbetreibenden ermöglichen, ein umfassendes Profil eines Benutzers zu erstellen. Durch Cross Site Tracking können Unternehmen das Verhalten von Benutzern analysieren, personalisierte Werbung schalten und das Nutzerverhalten über verschiedene Websites hinweg verfolgen. Datenschutzbedenken wurden in Bezug auf Cross Site Tracking laut, da es die Privatsphäre der Benutzer gefährden kann. **
-
Was bedeutet Cross Site Tracking verhindern?
Was bedeutet Cross Site Tracking verhindern? Cross Site Tracking verhindern bezieht sich auf die Praxis, Technologien wie Cookies oder Tracking-Pixel zu blockieren, die es Werbetreibenden ermöglichen, das Verhalten von Nutzern über verschiedene Websites hinweg zu verfolgen. Durch die Verhinderung von Cross Site Tracking können Nutzer ihre Privatsphäre schützen und verhindern, dass ihre Aktivitäten im Internet von Dritten verfolgt und analysiert werden. Dies kann dazu beitragen, personalisierte Werbung und gezielte Inhalte zu reduzieren, die auf dem Surfverhalten basieren. Letztendlich ermöglicht es Nutzern, ihre Online-Aktivitäten besser zu kontrollieren und ihre Daten vor unerwünschter Verfolgung zu schützen. **
-
Was sind die wichtigsten Sicherheitsaspekte, die bei der Entwicklung von Web-Anwendungen berücksichtigt werden müssen, und wie können Entwickler sicherstellen, dass ihre Anwendungen vor potenziellen Bedrohungen wie Cross-Site-Scripting und SQL-Injection geschützt sind?
Die wichtigsten Sicherheitsaspekte bei der Entwicklung von Web-Anwendungen sind die Vermeidung von Cross-Site-Scripting (XSS) und SQL-Injection. Entwickler sollten sicherstellen, dass sie sich bewusst sind, wie diese Angriffe funktionieren und wie sie vermieden werden können. Dies kann durch die Verwendung von sicheren Codierungspraktiken, wie z.B. der Verwendung von parametrisierten Abfragen in SQL und der Validierung von Benutzereingaben, erreicht werden. Darüber hinaus ist es wichtig, regelmäßige Sicherheitsprüfungen und Penetrationstests durchzuführen, um potenzielle Schwachstellen in der Anwendung zu identifizieren und zu beheben. Schließlich sollten Entwickler auch die Verwendung von Sicherheitsframeworks und Bibliotheken in Betracht ziehen, um zusätzlichen Sch **
-
Was ist deine Meinung zu Mahou Shoujo Site (Magical Girl Site)?
Als KI habe ich keine persönlichen Meinungen. Aber Mahou Shoujo Site ist ein Anime, der sich um das Thema Magische Mädchen dreht. Es ist bekannt für seine düstere und gewalttätige Handlung, die nicht für jedermann geeignet ist. Einige mögen die düstere Atmosphäre und die komplexen Charaktere, während andere die Gewaltdarstellung als zu übertrieben empfinden. Letztendlich hängt es von den individuellen Vorlieben ab. **
Wie kann man Inputs vor XSS schützen?
Um Inputs vor XSS-Angriffen zu schützen, sollten Eingaben immer validiert und bereinigt werden, um potenziell schädlichen Code zu entfernen. Dies kann durch die Verwendung von Whitelists erfolgen, die nur bestimmte erlaubte Zeichen und Formate zulassen. Es ist auch wichtig, HTML-Tags und Sonderzeichen zu escapen, um sie als Text zu behandeln und nicht als ausführbaren Code. Zusätzlich sollte Content Security Policy (CSP) verwendet werden, um die Ausführung von JavaScript-Code einzuschränken und Cross-Site-Scripting-Angriffe zu verhindern. **
Wie kann man eine XSS-Attacke durchführen?
Eine XSS-Attacke kann durchgeführt werden, indem ein Angreifer schädlichen Code in eine Webseite oder eine Webanwendung einschleust. Dies kann durch das Einfügen von JavaScript-Code in Eingabefelder oder URL-Parameter erfolgen. Wenn ein Opfer dann die infizierte Webseite besucht, wird der schädliche Code im Browser des Opfers ausgeführt und ermöglicht dem Angreifer den Zugriff auf sensible Informationen oder die Manipulation der Webseite. **
Top-Angebote
Produkte zum Begriff Cross-Site Scripting XSS:
-
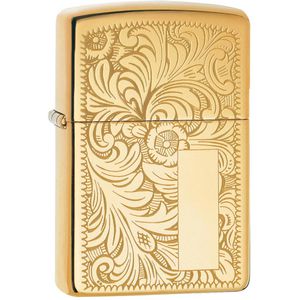
Zippo Feuerzeug Venetian Brass, Sturmfeuerzeug, mit Benzin nachfüllbar, gold" Klassisches hochglanzpoliertes, goldenes Messinggehäuse mit floralem Frontaldesign Sturmfeuerzeug mit Reibradzündung und winddichter Flamme Nachfüllbar mit Feuerzeugbenzin (Lieferung erfolgt unbefüllt) Flammengröße kann über Länge des Dochtes eingestellt werden Robustes und widerstandsfähiges Metallgehäuse - Einsatz kann zum auffüllen entnommen werden Traditionelles Design mit unverwechselbarem Zippo ""Klick"" Universell einsetzbar zum Entzünden von Kerzen, Grill, Kamin und Zigaretten in Küche, Haushalt und beim Camping Maße (BxHxT) 3,7 x 8,5 x 1,2 cm Lieferung erfolgt inkl. Zippo-Geschenkbox Merkmale: Feuerzeugtyp: Sturmfeuerzeug Eigenschaften: nachfüllbar Brennstoff: Benzin Material: Metall "64,96 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Scripting, Fachbücher von Michael KoflerDas Fachbuch 'Scripting' bietet eine praxisnahe Einführung in die Welt des Scriptings und richtet sich an Entwickler und Administratoren, die ihre täglichen IT-Aufgaben effizienter gestalten möchten. Es vermittelt grundlegende Kenntnisse in den populären Scripting-Sprachen Bash, PowerShell und Python und zeigt, wie man mit minimalem Code komplexe Aufgaben automatisieren kann. Der Leser lernt, wie man mit Linux, Cmdlets, regulären Ausdrücken, JSON, SSH und Git arbeitet, um verschiedene Szenarien wie Backups, Bildverarbeitung und die Verwaltung virtueller Maschinen zu automatisieren. Das Buch kombiniert theoretische Grundlagen mit praktischen Beispielen und bietet einen kompakten Crashkurs für Einsteiger sowie wertvolle Tipps für erfahrene Anwender. Es werden konkrete Anwendungen vorgestellt, die den Einsatz von Scripting in realen IT-Umgebungen demonstrieren. Die praxisorientierten Anleitungen und Beispiele ermöglichen es, mit nur wenigen Codezeilen effektive Lösungen zu entwickeln. Die Inhalte sind klar strukturiert und bieten sowohl einen Überblick über die verschiedenen Scripting-Techniken als auch detaillierte Anleitungen zur Umsetzung. Dies macht das Buch zu einem unverzichtbaren Werkzeug für alle, die ihre IT-Prozesse optimieren möchten.49,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kofler, Michael: ScriptingScripting , Das Praxisbuch für Administratoren und DevOps-Teams , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20230705, Produktform: Leinen, Titel der Reihe: Rheinwerk Computing##, Autoren: Kofler, Michael, Seitenzahl/Blattzahl: 492, Themenüberschrift: COMPUTERS / Software Development & Engineering / Tools, Keyword: Tipps Tricks; DevOps-Team; Admin; Entwickler; Python-Skript; Skriptsprache; Scripting programmierung; Interpreter; Befehlliste; Coding; Buch; Wissen; Lernen; Anleitung; Anfänger-Guide; Shell; Visual Studio Code, Fachschema: Internet / Programmierung~Programmiersprachen~EDV / Theorie / Software-Entw. / Software Engineering, Fachkategorie: Programmier- und Skriptsprachen, allgemein~Software Engineering~Computernetzwerke und maschinelle Kommunikation, Sprache: Deutsch, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Webprogrammierung, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Verlag GmbH, Länge: 245, Breite: 175, Höhe: 32, Gewicht: 1040, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0035, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 286155839,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Rothenberger-Industrial Feuerzeug 1500003544, Sturmfeuerzeug, mit Gas, nachfüllbar, schwarzNachfüllbar und mit automatischer Piezozündung Universal Gasbrenner mit regulierbarer Flammeneinstellung und Sicherung Windfeste, regulierbare Jet Flamme, bis zu 1300°C Ideal zum Flambieren aber auch zum Anzünden von Kamin und Grill und als Lötbrenner verwendbar Komfortable und sichere Einhandbedienung Ideal zum Karamellisieren, Gratinieren, Überkrusten und Bräunen Maße (BxH): 7,0 x 11,0 cm Wird in einer von 3 Farben schwarz, kupfer und silber geliefert Gaskartusche nicht im Lieferumfang enthalten Merkmale: Feuerzeugtyp: Gasfeuerzeug, Sturmfeuerzeug Eigenschaften: nachfüllbar Brennstoff: Gas Material: Kunststoff4,30 €*Versand: 4,15 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Cross-Site-Scripting-Angriff?
Ein Cross-Site-Scripting-Angriff (XSS) ist eine Art von Sicherheitslücke in Webanwendungen, bei der Angreifer schädlichen Code in eine vertrauenswürdige Website einschleusen können. Dies ermöglicht es ihnen, Benutzerdaten zu stehlen, Sitzungen zu übernehmen oder bösartige Aktionen im Namen des Benutzers auszuführen. XSS-Angriffe können durch unsichere Eingabevalidierung oder unzureichende Ausgabeabsicherung verursacht werden. **
-
Wie kann man SQL-Injektion und Cross-Site-Scripting verhindern?
Um SQL-Injektion zu verhindern, sollten parametrisierte Abfragen oder vorbereitete Anweisungen verwendet werden, anstatt dynamisch erstellte Abfragen. Eingaben sollten validiert und bereinigt werden, um unerwünschte Zeichen zu entfernen. Um Cross-Site-Scripting zu verhindern, sollten Eingaben von Benutzern immer korrekt codiert oder escaped werden, bevor sie in HTML-Seiten angezeigt werden. Es ist auch wichtig, Content Security Policy (CSP) Header zu verwenden, um die Ausführung von unsicherem JavaScript einzuschränken. **
-
Was bedeutet Cross Site Tracking?
Cross Site Tracking bezieht sich auf die Praxis, Informationen über das Online-Verhalten von Benutzern über verschiedene Websites hinweg zu sammeln. Dies geschieht in der Regel mithilfe von Cookies oder anderen Tracking-Technologien, die es Werbetreibenden ermöglichen, ein umfassendes Profil eines Benutzers zu erstellen. Durch Cross Site Tracking können Unternehmen das Verhalten von Benutzern analysieren, personalisierte Werbung schalten und das Nutzerverhalten über verschiedene Websites hinweg verfolgen. Datenschutzbedenken wurden in Bezug auf Cross Site Tracking laut, da es die Privatsphäre der Benutzer gefährden kann. **
-
Was bedeutet Cross Site Tracking verhindern?
Was bedeutet Cross Site Tracking verhindern? Cross Site Tracking verhindern bezieht sich auf die Praxis, Technologien wie Cookies oder Tracking-Pixel zu blockieren, die es Werbetreibenden ermöglichen, das Verhalten von Nutzern über verschiedene Websites hinweg zu verfolgen. Durch die Verhinderung von Cross Site Tracking können Nutzer ihre Privatsphäre schützen und verhindern, dass ihre Aktivitäten im Internet von Dritten verfolgt und analysiert werden. Dies kann dazu beitragen, personalisierte Werbung und gezielte Inhalte zu reduzieren, die auf dem Surfverhalten basieren. Letztendlich ermöglicht es Nutzern, ihre Online-Aktivitäten besser zu kontrollieren und ihre Daten vor unerwünschter Verfolgung zu schützen. **
Ähnliche Suchbegriffe für Cross-Site Scripting XSS
-
Zippo Feuerzeug Black Ice 150, Sturmfeuerzeug, mit Benzin nachfüllbar, schwarz" Unverfälschte, klare und hochglanzpolierte Oberfläche in schwarz Sturmfeuerzeug mit winddichter Flamme und Reibradzündung Nachfüllbar mit Feuerzeugbenzin (Lieferung erfolgt unbefüllt) Flammengröße kann über Länge des Dochtes eingestellt werden Robustes und widerstandsfähiges Metallgehäuse - Einsatz kann zum auffüllen entnommen werden Traditionelles Design mit unverwechselbarem Zippo ""Klick"" Universell einsetzbar zum Entzünden von Kerzen, Grill, Kamin und Zigaretten in Küche, Haushalt und beim Camping Maße (BxHxT) 3,7 x 8,5 x 1,2 cm Lieferung erfolgt inkl. Zippo-Geschenkbox Merkmale: Feuerzeugtyp: Sturmfeuerzeug Eigenschaften: nachfüllbar Brennstoff: Benzin Material: Metall "38,09 €*Versand: 4,15 €Sichere Weiterleitung zum Anbieter
-
Sweet Protection Winder Helmet Junior heather (HEATR) XSS 835025-HEATR-XSSDer Winder Helmet Junior von Sweet Protection ist der ideale Begleiter für junge Wintersportler, die sowohl auf präparierten Pisten als auch im Backcountry unterwegs sind. Dieser speziell für Kinder entwickelte Helm besticht durch sein leichtgewichtiges Design und seine moderne Optik. Dank der In-Molded Impact-Shields-Technologie werden Aufprallkräfte effektiv verteilt, was für zusätzliche Sicherheit sorgt. Die Goggle-Garage ermöglicht eine nahtlose Integration von Skibrillen, während das feuchtigkeitstransportierende Innenfutter für optimalen Tragekomfort sorgt und zudem einfach herausnehmbar und waschbar ist. Mit dem praktischen Turn-Dial-Verstellsystem lässt sich der Helm mühelos anpassen, um eine perfekte Passform zu gewährleisten. Abnehmbare Ohrenpolster bieten zusätzliche Flexibilität und Komfort. Der Winder Helmet Junior vereint hohe Sicherheitsstandards mit stilvollem Design und ist somit die perfekte Wahl für junge Skifahrer und Snowboarder, die Wert auf Qualität und Komfort legen. Ob beim Freeskiing, Skifahren oder Snowboarden – dieser Helm bietet Schutz und Stil ohne Kompromisse. Produktdetails Gemacht für: Kinder Optimal für: Freeski Skifahren Snowboarden Verstellsystem: Einfache Drehrad-Verstellung Konstruktion: In-Mold-Konstruktion Features: Schnittiger, moderner und leichter Helm speziell für Kinder In-Molded Impact-Shields verteilen die Kräfte bei einem Aufprall von innen auf eine größere Fläche Goggle-Garage für nahtlose Integration und Ventilation Feuchtigkeitstransportierendes, komfortables, einfach herauszunehmendes und waschbares Innenfutter Einfaches Turn-Dial-Verstellsystem Abnehmbare Ohrenpolster Ein eleganter und modern gestalteter Leichtbauhelm, der speziell für Jugendliche entwickelt wurde In die Form integrierte Aufprallschutzschilde, die Stöße von innen in kritischen Bereichen auf eine größere Fläche verteilen Brillenhalterung für spaltfreie Brillenintegration und Belüftung Das feuchtigkeitsableitende Innenfutter ist bequem und lässt sich leicht herausnehmen und waschen Einfache Einstellung per Drehknopf Sicherheit: In-Mold-Aufprallschilde zur Verteilung von Aufprallkräften in wichtigen Zonen Ergonomie: Jugendspezifische Schalenkonstruktion mit höherem Volumen und niedrigerer EPS-Dichte Komfort: Feuchtigkeitsableitendes Fleece-Futter abnehmbar und waschbar Goggle Garage für nahtlose Integration und Belüftung Herausnehmbares Innenfutter Abnehmbare Earpads Normen: CE EN1077 Klasse B / ASTM2040 Pflegehinweise Mit einem feuchten Tuch abwischen96,25 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
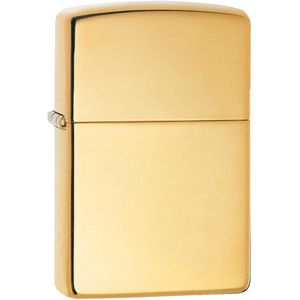
Zippo Feuerzeug Brass High Polished 254, Sturmfeuerzeug, mit Benzin nachfüllbar, gold" Unverfälschte, klare und hochglanzpolierte Goldoberfläche Sturmfeuerzeug mit winddichter Flamme und Reibradzündung Nachfüllbar mit Feuerzeugbenzin (Lieferung erfolgt unbefüllt) Flammengröße kann über Länge des Dochtes eingestellt werden Robustes und widerstandsfähiges Metallgehäuse - Einsatz kann zum auffüllen entnommen werden Traditionelles Design mit unverwechselbarem Zippo ""Klick"" Universell einsetzbar zum Entzünden von Kerzen, Grill, Kamin und Zigaretten in Küche, Haushalt und beim Camping Maße (BxHxT) 3,7 x 8,5 x 1,2 cm Lieferung erfolgt inkl. Zippo-Geschenkbox Merkmale: Feuerzeugtyp: Sturmfeuerzeug Eigenschaften: nachfüllbar Brennstoff: Benzin Material: Metall "40,45 €*Versand: 4,15 €Sichere Weiterleitung zum Anbieter
-
Zippo Feuerzeug Brass Brushed 204, gebürstet, Sturmfeuerzeug, mit Benzin nachfüllbar, gold" Unverfälschte, klare und gebürstete Goldoberfläche Sturmfeuerzeug mit winddichter Flamme und Reibradzündung Nachfüllbar mit Feuerzeugbenzin (Lieferung erfolgt unbefüllt) Flammengröße kann über Länge des Dochtes eingestellt werden Robustes und widerstandsfähiges Metallgehäuse - Einsatz kann zum auffüllen entnommen werden Traditionelles Design mit unverwechselbarem Zippo ""Klick"" Universell einsetzbar zum Entzünden von Kerzen, Grill, Kamin und Zigaretten in Küche, Haushalt und beim Camping Maße (BxHxT) 3,7 x 8,5 x 1,2 cm Lieferung erfolgt inkl. Zippo-Geschenkbox Merkmale: Feuerzeugtyp: Sturmfeuerzeug Eigenschaften: nachfüllbar Brennstoff: Benzin Material: Metall "31,07 €*Versand: 4,15 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Sicherheitsaspekte, die bei der Entwicklung von Web-Anwendungen berücksichtigt werden müssen, und wie können Entwickler sicherstellen, dass ihre Anwendungen vor potenziellen Bedrohungen wie Cross-Site-Scripting und SQL-Injection geschützt sind?
Die wichtigsten Sicherheitsaspekte bei der Entwicklung von Web-Anwendungen sind die Vermeidung von Cross-Site-Scripting (XSS) und SQL-Injection. Entwickler sollten sicherstellen, dass sie sich bewusst sind, wie diese Angriffe funktionieren und wie sie vermieden werden können. Dies kann durch die Verwendung von sicheren Codierungspraktiken, wie z.B. der Verwendung von parametrisierten Abfragen in SQL und der Validierung von Benutzereingaben, erreicht werden. Darüber hinaus ist es wichtig, regelmäßige Sicherheitsprüfungen und Penetrationstests durchzuführen, um potenzielle Schwachstellen in der Anwendung zu identifizieren und zu beheben. Schließlich sollten Entwickler auch die Verwendung von Sicherheitsframeworks und Bibliotheken in Betracht ziehen, um zusätzlichen Sch **
-
Was ist deine Meinung zu Mahou Shoujo Site (Magical Girl Site)?
Als KI habe ich keine persönlichen Meinungen. Aber Mahou Shoujo Site ist ein Anime, der sich um das Thema Magische Mädchen dreht. Es ist bekannt für seine düstere und gewalttätige Handlung, die nicht für jedermann geeignet ist. Einige mögen die düstere Atmosphäre und die komplexen Charaktere, während andere die Gewaltdarstellung als zu übertrieben empfinden. Letztendlich hängt es von den individuellen Vorlieben ab. **
-
Wie kann man Inputs vor XSS schützen?
Um Inputs vor XSS-Angriffen zu schützen, sollten Eingaben immer validiert und bereinigt werden, um potenziell schädlichen Code zu entfernen. Dies kann durch die Verwendung von Whitelists erfolgen, die nur bestimmte erlaubte Zeichen und Formate zulassen. Es ist auch wichtig, HTML-Tags und Sonderzeichen zu escapen, um sie als Text zu behandeln und nicht als ausführbaren Code. Zusätzlich sollte Content Security Policy (CSP) verwendet werden, um die Ausführung von JavaScript-Code einzuschränken und Cross-Site-Scripting-Angriffe zu verhindern. **
-
Wie kann man eine XSS-Attacke durchführen?
Eine XSS-Attacke kann durchgeführt werden, indem ein Angreifer schädlichen Code in eine Webseite oder eine Webanwendung einschleust. Dies kann durch das Einfügen von JavaScript-Code in Eingabefelder oder URL-Parameter erfolgen. Wenn ein Opfer dann die infizierte Webseite besucht, wird der schädliche Code im Browser des Opfers ausgeführt und ermöglicht dem Angreifer den Zugriff auf sensible Informationen oder die Manipulation der Webseite. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.